
Приказ о полномочиях по ИБ и положение о подразделении по безопасности — образец 2026
Образец приказа о возложении полномочий по ИБ на заместителя руководителя и положения о подразделении по безопасности КИИ по Указу № 250 и ПП № 1272. Шаблон DOCX + PDF.
Коротко. Приказ возлагает полномочия по обеспечению информационной безопасности на заместителя руководителя и определяет подразделение по безопасности объектов КИИ, а приложение к нему — положение о подразделении — составлено на основе типового положения ПП № 1272. Это первый документ, который требует Указ № 250 от всех субъектов КИИ, независимо от наличия значимых объектов.
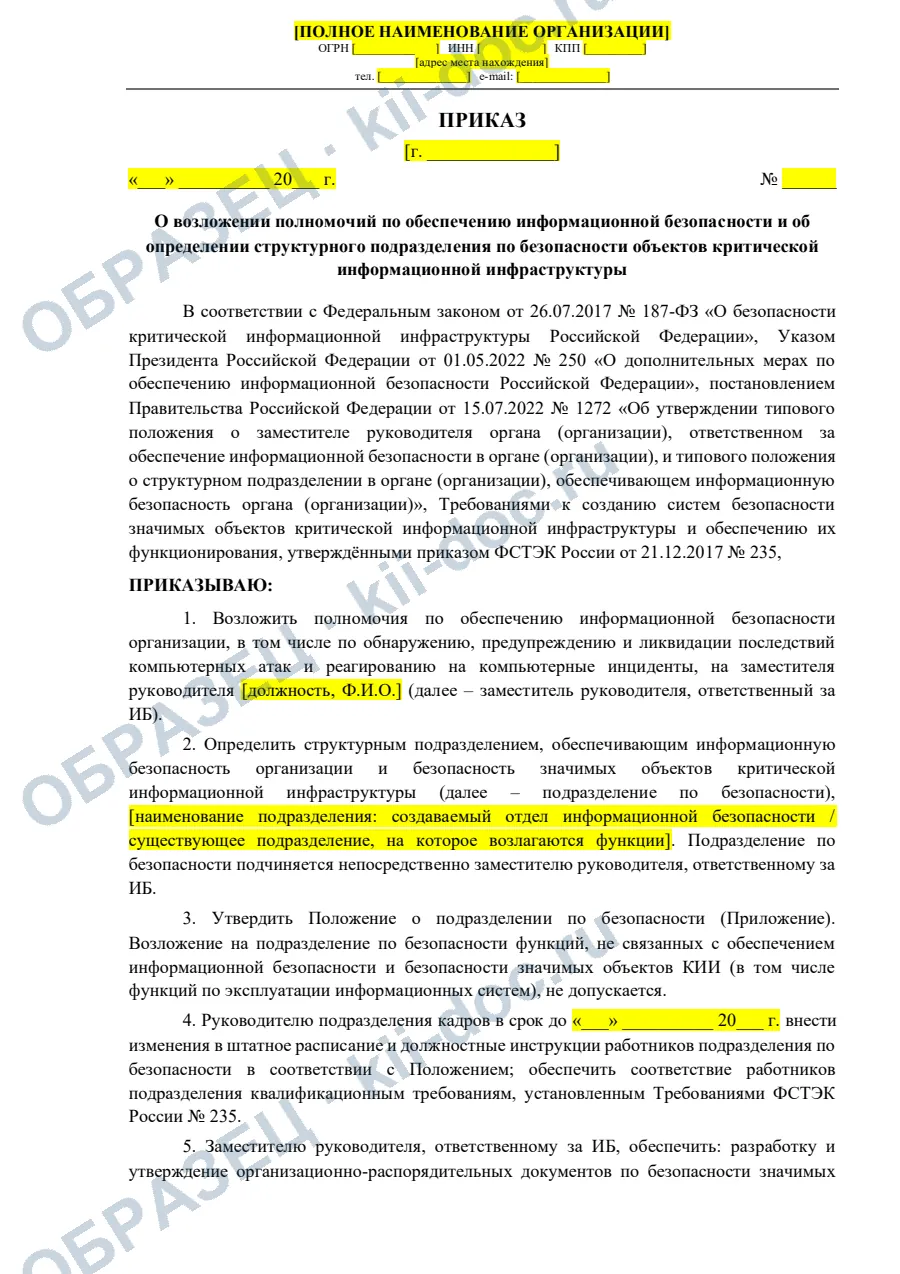
Структура документа
- Приказ: возложение полномочий на заместителя руководителя, определение подразделения по безопасности, утверждение положения, изменения в штатное расписание, задачи заместителя по ИБ
- Положение о подразделении — общие положения: подчинённость, нормативная база, структура и численность
- Цели и задачи: от участия в категорировании до обучения работников
- Функции: анализ угроз и модель угроз, требования к СЗИ и ПО, доступ и мониторинг, уязвимости и обновления, реагирование, планирование, взаимодействие с ФСТЭК, ФСБ и НКЦКИ
- Права подразделения
- Квалификационные требования и повышение квалификации
- Ответственность; лист ознакомления
Состав всех уровней — на странице комплекта документов субъекта КИИ.
Что устанавливает приказ
- Возложить полномочия по обеспечению информационной безопасности — в том числе по обнаружению, предупреждению и ликвидации последствий компьютерных атак и реагированию на инциденты — на заместителя руководителя.
- Определить структурное подразделение, обеспечивающее информационную безопасность и безопасность значимых объектов КИИ: создаваемый отдел или существующее подразделение.
- Утвердить положение о подразделении по безопасности.
- Поручить кадровой службе внести изменения в штатное расписание и должностные инструкции и обеспечить соответствие работников квалификационным требованиям приказа ФСТЭК № 235.
- Поручить заместителю по ИБ разработку организационно-распорядительных документов, взаимодействие с ФСТЭК, ФСБ и НКЦКИ и обеспечение доступа для мониторинга.
Что в положении
Положение разработано на основе типового из ПП № 1272. Подразделение подчиняется заместителю руководителя по ИБ; его структура и численность зависят от количества и категорий значимых объектов.
Задачи: участие в категорировании, создание системы безопасности значимых объектов, разработка документов и модели угроз, реализация мер защиты, реагирование на инциденты и информирование НКЦКИ, контроль и обучение.
Функции: анализ угроз и уязвимостей, требования к средствам защиты и ПО, контроль учётных записей и мониторинг событий, устранение уязвимостей и контроль обновлений, реагирование по плану и ведение журнала инцидентов, планирование мероприятий, взаимодействие с регуляторами и ежегодный доклад руководителю.
Права: запрашивать сведения, давать обязательные указания по ИБ, инициировать приостановление доступа при нарушениях, проводить проверки, вносить предложения руководству, участвовать в проектах информационных систем.
Частые ошибки
- Полномочия возложены на руководителя ИТ. Указ требует заместителя руководителя организации.
- Положение не связано с типовым. Проверка начнётся со сравнения с ПП № 1272.
- Штатное расписание не изменено. Приказ без кадровых изменений остаётся декларацией.
- Нет ежегодного доклада. Это функция подразделения, по которой видно, что система работает.
Частые вопросы
Можно ли возложить функции подразделения на ИТ-отдел?
В шаблоне прямо указано: возложение на подразделение по безопасности функций, не связанных с обеспечением безопасности, в том числе эксплуатации информационных систем, не допускается. Можно назначить существующее подразделение, если оно не занимается эксплуатацией.
Как часто повышать квалификацию работникам подразделения?
По положению из комплекта — не реже одного раза в 3 года по направлению «Информационная безопасность», плюс ежегодные мероприятия по поддержанию знаний.
Что, если своих специалистов не хватает?
Положение допускает привлекать к отдельным работам организации, имеющие лицензии на деятельность по технической защите конфиденциальной информации.