
Акт оценки вреда, который может быть причинён субъектам ПДн, — образец 2026
Образец акта оценки вреда субъектам персональных данных по приказу Роскомнадзора № 178: критерии высокой, средней и низкой степени, последствия нарушений, соотношение вреда и мер. DOCX + PDF.
- 152-ФЗ, ст. 18.1
- Приказ РКН № 178
Коротко. Оценка вреда — обязательная мера каждого оператора по п. 5 ч. 1 ст. 18.1 152-ФЗ. С 1 марта 2023 года её проводят по требованиям, утверждённым приказом Роскомнадзора от 27.10.2022 № 178: процессы обработки сравнивают с критериями высокой, средней и низкой степени вреда, а результат оформляют актом. Если процессы подходят под разные степени, устанавливается более высокая.
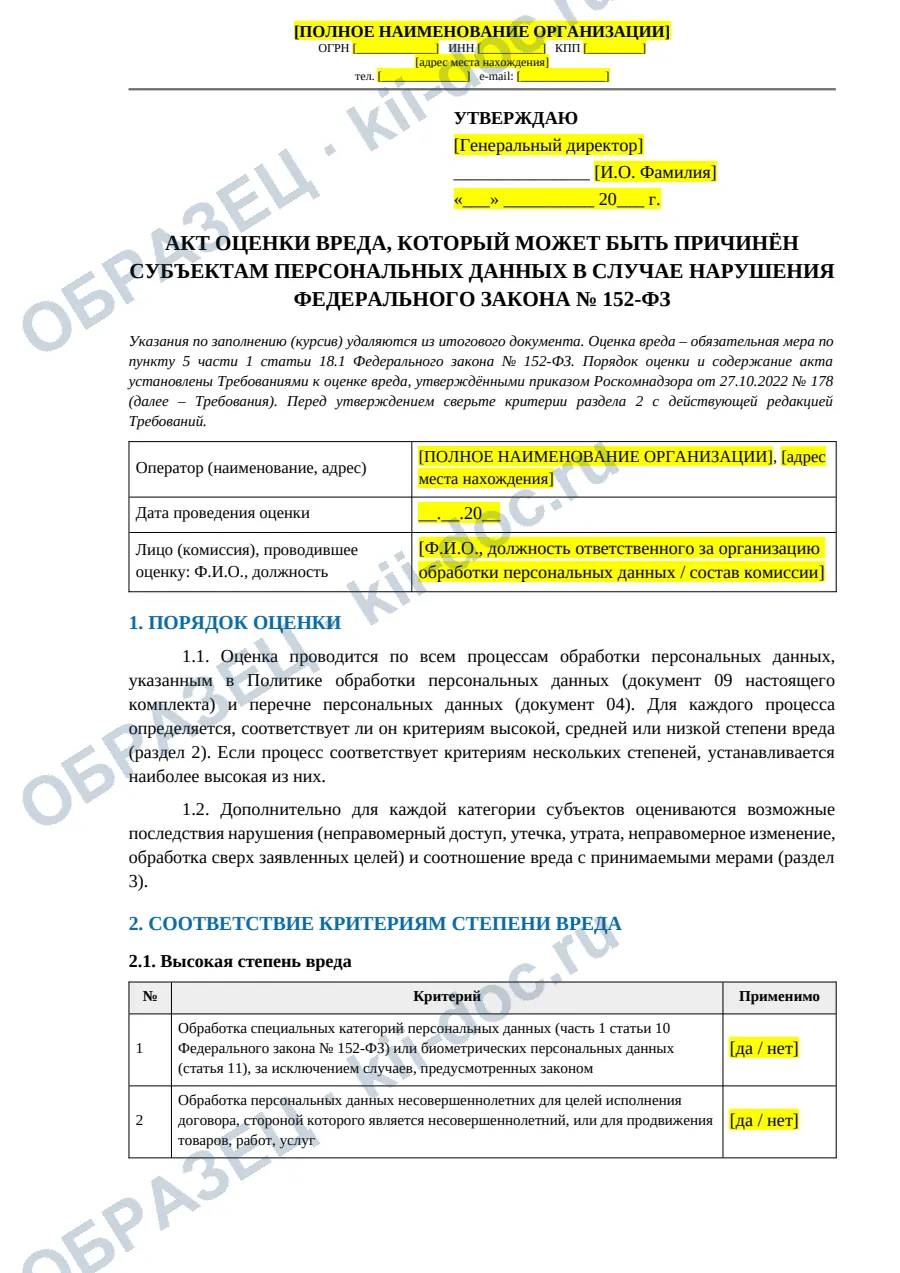
Структура документа
- Утверждение руководителем, сведения об операторе, дата оценки, лицо или комиссия, проводившие оценку
- Порядок оценки: по всем процессам из политики и перечня обрабатываемых данных
- Критерии высокой степени вреда: специальные категории и биометрия, данные несовершеннолетних, обезличивание, поручение иностранному лицу, базы за рубежом
- Критерии средней степени: распространение на сайте, дополнительные цели, прямой маркетинг, согласие через сайт без идентификации, согласие на несовместимые цели
- Критерии низкой степени: общедоступные источники, ответственный не из штата
- Таблица последствий нарушений по категориям субъектов, степень вреда и принимаемые меры
- Выводы: установленная степень вреда, достаточность мер, условия пересмотра; подпись
Состав всех уровней — на странице комплекта документов по персональным данным.
Зачем нужна оценка вреда
Оценка вреда показывает, насколько пострадают люди, если с их данными что-то случится: утечка, неправомерный доступ, обработка сверх заявленных целей. От результата зависит, насколько серьёзные меры нужны оператору. Документ короткий, но без него перечень мер по ст. 18.1 152-ФЗ не выполнен, и инспектор Роскомнадзора просит его одним из первых.
Оценку не нужно путать с уровнем защищённости информационной системы. Уровень защищённости определяется по ПП № 1119 и отвечает на вопрос, какие технические меры из приказа ФСТЭК № 21 применять. Оценка вреда смотрит на процессы обработки в целом — в том числе на бумажные.
Что в образце
Три таблицы критериев. Критерии взяты из требований Роскомнадзора: для каждого — отметка «да / нет». Высокая степень — например, специальные категории, биометрия, данные несовершеннолетних для договора или рекламы, поручение обработки иностранному лицу. Средняя — распространение данных на сайте, прямой маркетинг по телефону и почте, согласие через сайт без идентификации. Низкая — ведение общедоступных источников или ответственный не из штата.
Последствия и меры. Для каждой категории субъектов — клиентов, работников, посетителей сайта — описываются возможные последствия нарушения и меры, которые их снижают. Таблица связывает акт с другими документами комплекта: допуском по перечню, сроками хранения и уничтожения, согласиями.
Выводы. Итоговая степень вреда, вывод о достаточности мер и условия пересмотра.
Как заполнить
- Возьмите процессы из политики обработки и пройдите по ним каждый критерий. Сомневаетесь — отметьте «да» и опишите меры: занижать степень рискованнее.
- Заполните таблицу последствий реальными категориями данных. Если реквизиты карт обрабатывает только платёжный сервис, так и напишите.
- Определите итоговую степень по наивысшему отмеченному критерию.
- Подпишите акт ответственным или членами комиссии и утвердите у руководителя.
- Пересматривайте акт при новых целях, системах и после каждого инцидента.
Частые ошибки
- Только «низкая» без анализа. Рассылки и формы на сайте почти всегда дают среднюю степень.
- Акт без даты и подписей. Дата оценки и подписи — обязательные реквизиты.
- Оценку подменили моделью угроз. Это разные документы с разными требованиями.
- Акт не пересмотрели после утечки. Инцидент — прямой повод переоценить вред и меры (порядок реагирования на утечку).
Частые вопросы
Кто проводит оценку вреда?
По требованиям Роскомнадзора — ответственный за организацию обработки персональных данных либо комиссия, которую образует оператор. В акте указываются их Ф. И. О., должности и подписи.
Что будет, если по одним процессам вред высокий, а по другим низкий?
Устанавливается более высокая степень. Поэтому важно проверить все процессы, включая сайт: сбор согласия через форму без идентификации пользователя уже даёт среднюю степень.
Нужно ли отправлять акт в Роскомнадзор?
Нет, акт хранится у оператора и предъявляется при проверке. Его можно вести и в электронной форме с электронной подписью.