
Порядок реагирования на инциденты информационной безопасности — образец 2026
Образец приказа и порядка реагирования на инциденты ИБ: классификация К1–К3, выявление и регистрация, локализация, сохранение доказательств, уведомление Роскомнадзора, журнал учёта инцидентов. DOCX + PDF.
- 152-ФЗ, ст. 19, 21
- Приказ ФСТЭК № 21
- 149-ФЗ, ст. 16
Коротко. Порядок реагирования на инциденты ИБ заранее определяет, кому работник сообщает о подозрительном событии, как инцидент регистрируется и классифицируется, кто изолирует заражённый компьютер, как сохраняются доказательства и кого нужно уведомить. Если инцидент затронул персональные данные, Роскомнадзор уведомляется в течение 24 часов, а о результатах расследования — в течение 72 часов (ч. 3.1 ст. 21 152-ФЗ). Без утверждённого порядка эти часы уходят на выяснение, кто за что отвечает.
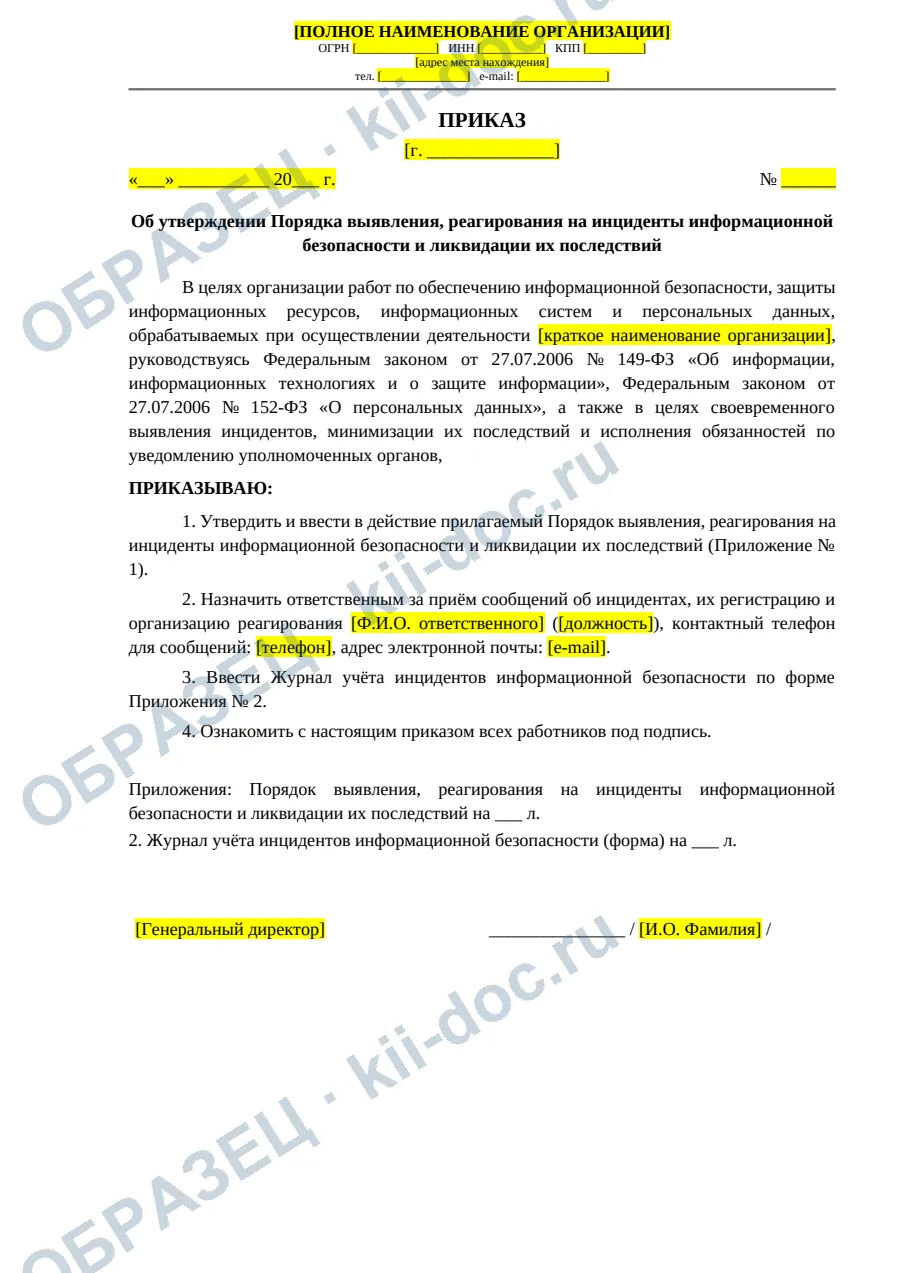
Структура документа
- Приказ: утверждение порядка, ответственный за приём сообщений с контактами, журнал учёта инцидентов, ознакомление работников
- Общие положения: что считается инцидентом; особенности для субъектов КИИ
- Классификация: критический, значимый, незначительный — с примерами и сроками первичной реакции
- Выявление и регистрация: источники, обязанность работника сообщить, присвоение категории и номера
- Реагирование: локализация, сохранение доказательств, анализ, устранение, уведомления Роскомнадзора и других лиц
- Ликвидация последствий и анализ: заключение по инцидентам К1 и К2 в течение 5 рабочих дней
- Ответственность; форма журнала учёта инцидентов; лист ознакомления
Состав всех уровней — на странице комплекта документов по информационной безопасности.
Зачем нужен порядок
Во время инцидента нет времени разбираться в ролях. Работник, у которого на экране появилось требование выкупа, должен знать, кому звонить и что не выключать. Ответственный — как классифицировать событие и в какой срок докладывать руководителю. Администратор — что изолировать и как сохранить журналы до восстановления из копий. Порядок реагирования отвечает на эти вопросы до того, как они возникли.
У оператора персональных данных есть жёсткий срок: о неправомерной передаче персональных данных, повлёкшей нарушение прав людей, Роскомнадзор уведомляется в течение 24 часов, о результатах расследования — в течение 72 часов (ч. 3.1 ст. 21 152-ФЗ). За неуведомление предусмотрен отдельный штраф по ст. 13.11 КоАП.
Что в образце
Приказ. Утверждает порядок, назначает ответственного за приём сообщений с телефоном и адресом почты и вводит журнал учёта инцидентов.
Классификация. Три категории с примерами и сроками реакции. Критический — утечка персональных данных, компрометация административного доступа или ключей СКЗИ, шифровальщик, долгая недоступность основной системы, подмена сайта: реакция немедленно, доклад руководителю в течение часа. Значимый — заражение отдельного компьютера, взлом учётной записи, массовый фишинг. Незначительный — единичные нарушения правил.
Реагирование. Локализация, сохранение доказательств до изменений в системах, анализ причин и масштаба, устранение с восстановлением из резервных копий и уведомления: Роскомнадзор, банк, провайдер, контрагенты, субъекты персональных данных.
Анализ. По критическим и значимым инцидентам — заключение за пять рабочих дней: хронология, причины, меры, ущерб, предложения. Решения по заключению исполняются по поручению руководителя.
Как заполнить
- Впишите ответственного и контакты, которые работники смогут найти в момент инцидента, — их удобно продублировать в памятке пользователю.
- Укажите основную систему и допустимое время её недоступности для критической категории.
- Удалите пункт о КИИ, если организация не субъект, или сверьте его с планом реагирования для НКЦКИ.
- Ознакомьте работников под подпись: сообщать об инцидентах обязан каждый.
Частые ошибки
- Работник сам «лечит» компьютер. Переустановка системы уничтожает следы, по которым можно понять, что утекло.
- Журнал пустой. Инциденты случаются у всех; пустой журнал значит, что их не замечают или не записывают.
- Нет контактов на нерабочее время. Шифровальщики запускаются ночью и в выходные.
- Нет разбора после инцидента. Без заключения и решений тот же инцидент повторяется.
Частые вопросы
Чем этот порядок отличается от порядка реагирования на утечку ПДн?
Этот порядок охватывает любые инциденты: шифровальщик, взлом почты, недоступность системы, фишинг. Порядок по утечкам ПДн детально расписывает уведомления Роскомнадзора за 24 и 72 часа. Если организация обрабатывает ПДн, нужны оба или общий порядок с отдельным разделом об утечках.
Субъекту КИИ подходит этот порядок?
Как общий порядок для всей организации — да. Но о компьютерных инцидентах на объектах КИИ субъект информирует НКЦКИ в сроки, установленные ФСБ, по отдельному плану реагирования. В образце есть пункт о приоритете этих документов; организациям без КИИ его удаляют.
Что записывать в журнал, если инцидент не подтвердился?
Записывать всё равно: дату, описание, кто выявил и вывод проверки. Журнал показывает, что события разбираются, а повторяющиеся ложные срабатывания подсказывают, какие настройки или правила нужно поменять.