
Политика информационной безопасности — образец 2026
Образец приказа и политики информационной безопасности организации: объекты защиты, цели, принципы, роли, 14 направлений защиты, обязанности работников, контроль и пересмотр. DOCX + PDF.
- 149-ФЗ, ст. 16
- 152-ФЗ, ст. 18.1, 19
- ПП № 1119
- Приказ ФСТЭК № 21
Коротко. Политика информационной безопасности — основной локальный акт организации по защите информации: она определяет объекты защиты, цели и принципы, распределяет роли и задаёт правила, которые детализируют отдельные порядки. Политику утверждают приказом руководителя и доводят до работников под подпись. Её первой запрашивают проверяющие, заказчики с анкетами по ИБ и страховщики, а для оператора персональных данных она входит в организационные меры по ст. 18.1 и 19 152-ФЗ.
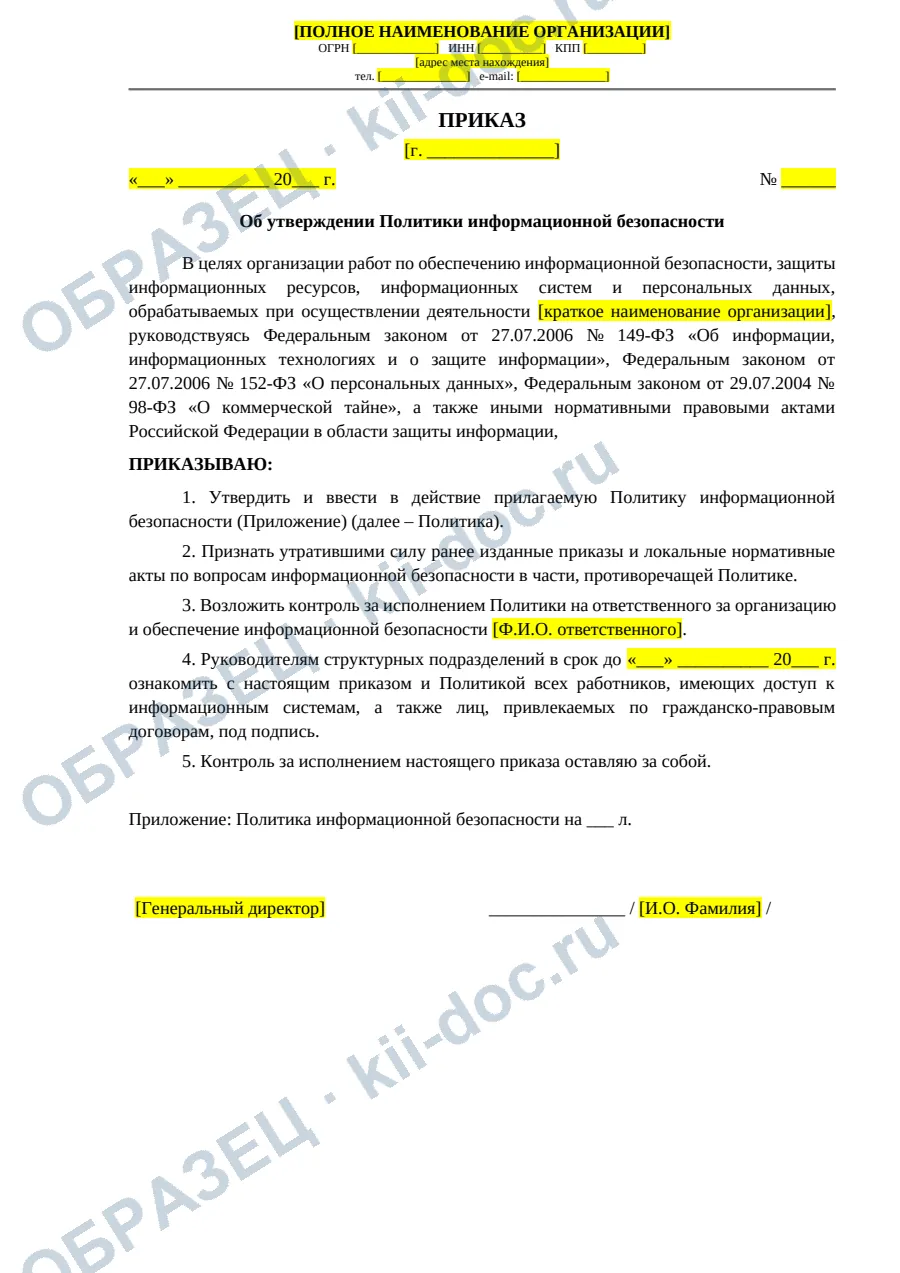
Структура документа
- Приказ: утверждение политики, отмена противоречащих актов, контроль, ознакомление работников и исполнителей по договорам под подпись
- Общие положения: назначение, нормативная основа, на кого и на какие системы распространяется
- Термины и сокращения
- Объекты защиты: информационные системы, сайт, учётные системы, серверы и облачная инфраструктура, АРМ, каналы связи, ПДн, коммерческая тайна, ключи
- Цели, задачи и принципы обеспечения ИБ
- Роли и ответственность: руководитель, ответственный за ИБ, администратор, администратор безопасности СКЗИ, руководители подразделений, работники; привлечение подрядчиков
- Направления защиты: доступ, пароли, антивирус, интернет и почта, удалённый доступ, резервное копирование, мониторинг, физическая защита, облака, ПДн, криптография, уязвимости, инциденты, обучение
- Обязанности и запреты для работников; контроль; ответственность; пересмотр; лист ознакомления
Состав всех уровней — на странице комплекта документов по информационной безопасности.
Зачем нужна политика
Политика информационной безопасности — документ верхнего уровня. Она отвечает на вопросы, которые первыми задают проверяющий, аудитор заказчика или страховщик: что организация защищает, кто за это отвечает и какие правила обязаны соблюдать работники. Все остальные документы — порядок парольной защиты, правила резервного копирования, положение о доступе — детализируют её разделы.
Отдельного закона, который требует политику ИБ от любой организации, нет. Но оператор персональных данных обязан принимать организационные меры защиты (ст. 18.1 и 19 152-ФЗ), а ст. 16 149-ФЗ описывает защиту информации как сочетание правовых, организационных и технических мер. Утверждённая политика — самое наглядное доказательство того, что такие меры приняты.
Что в образце
Приказ. Утверждает политику, признаёт утратившими силу противоречащие ей акты, закрепляет контроль за ответственным за ИБ и устанавливает срок ознакомления работников и исполнителей по гражданско-правовым договорам.
Объекты защиты. Список, который нужно сократить под свою организацию: основные и учётные системы, сайт и личные кабинеты, серверы — собственные и у провайдера, рабочие места, каналы связи, персональные данные, коммерческая тайна, пароли и ключи, резервные копии и журналы.
Роли. Таблица «роль — функции — кто исполняет». Отдельно оговорено, что администрирование систем и контроль ИБ не должны сосредотачиваться в одних руках, а если штат не позволяет — нужен непосредственный контроль руководителя. Подрядчики получают доступ только по договору с условиями о конфиденциальности.
Направления защиты. Четырнадцать коротких разделов — от управления доступом до обучения. Каждый задаёт основное правило и ссылается на документ, где оно расписано подробно.
Работники, контроль, пересмотр. Обязанности и запреты, порядок контроля с ежегодным докладом руководителю, ответственность и условия пересмотра.
Как заполнить
- Перечислите реальные системы и удалите строки, которых у вас нет: политика с чужими объектами защиты выглядит как скачанная.
- Заполните таблицу ролей фамилиями. Если администрирует подрядчик — укажите его наименование и договор.
- Проверьте ссылки на документы комплекта: если документа пока нет, оставьте формулировку «при наличии» или удалите ссылку.
- Утвердите политику приказом, ознакомьте работников под подпись и храните лист ознакомления вместе с приказом.
Частые ошибки
- Политика из интернета. Чужие системы, роли и сроки выдают документ «для галочки» на первом же вопросе.
- Нет ознакомления. Работник, не ознакомленный с политикой под подпись, не может отвечать за её нарушение.
- Политика ссылается на документы, которых нет. Проверяющий попросит их следующими.
- Слишком много технических деталей. Адреса серверов и марки средств защиты в политике не нужны — они устаревают и облегчают атаку.
Частые вопросы
Чем политика ИБ отличается от политики обработки персональных данных?
Политика обработки ПДн — публичный документ по ст. 18.1 152-ФЗ: чьи данные, зачем и на каком основании обрабатываются. Политика ИБ — внутренний акт о защите всей информации организации: ролях, доступе, паролях, резервных копиях, инцидентах. Публиковать её не нужно, а в политике ПДн достаточно сослаться на принятые меры в общем виде.
Как часто пересматривать политику?
В образце — не реже одного раза в три года, а также при существенном изменении систем, инфраструктуры или законодательства, по итогам проверок и расследования инцидентов. Переезд в облако или смена подрядчика по администрированию — повод для внепланового пересмотра.
Можно ли утвердить одну политику без отдельных порядков?
Можно, если организация маленькая: политика содержит основные правила по каждому направлению. Но проверяющие и заказчики обычно спрашивают и конкретику — длину паролей, периодичность резервного копирования, порядок выдачи доступа, — поэтому политика в образце ссылается на отдельные документы комплекта.