
План мероприятий по обеспечению безопасности значимых объектов КИИ — образец 2026
Образец ежегодного плана мероприятий по обеспечению безопасности значимых объектов КИИ: категорирование и документы, система безопасности, реагирование и ГосСОПКА, контроль и обучение.
Коротко. План мероприятий разрабатывается подразделением по безопасности ежегодно и утверждается руководителем до начала года. В нём — актуализация реестра, категорий и модели угроз, развитие системы безопасности, тренировки по плану реагирования, внутренний контроль и обучение. Отчёт о выполнении плана входит в ежегодный доклад руководителю о состоянии безопасности значимых объектов.
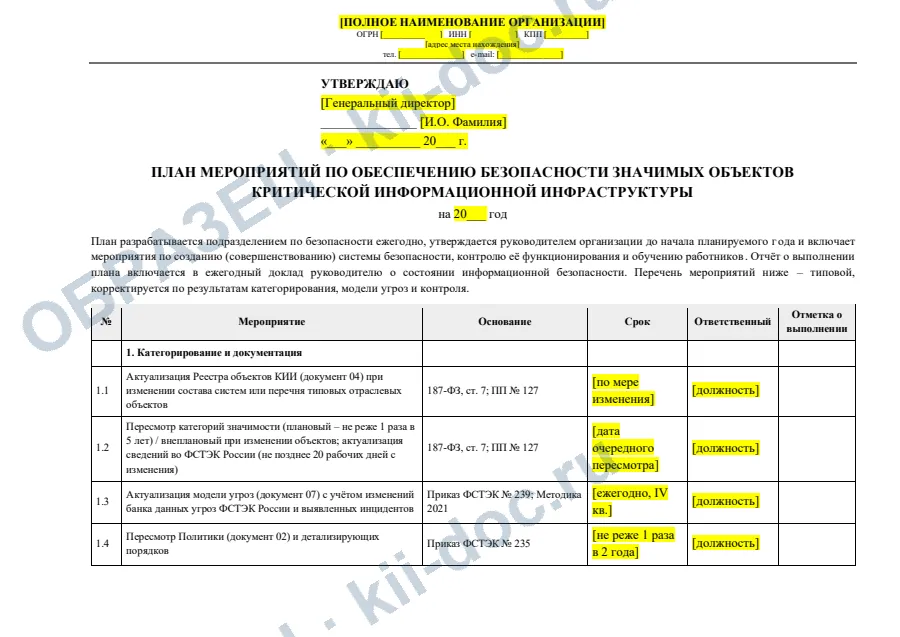
Структура документа
- Таблица мероприятий: мероприятие, основание, срок, ответственный, отметка о выполнении
- Категорирование и документация: реестр объектов, пересмотр категорий, актуализация сведений во ФСТЭК, модель угроз
- Система безопасности: ТЗ и документация, средства защиты, инвентаризация ПО и замена на российское, уязвимости, права доступа
- Реагирование и ГосСОПКА: актуализация плана реагирования, тренировка, контакты НКЦКИ
- Контроль и обучение: внутренний контроль, повышение квалификации, инструктажи, подготовка к изменениям Требований № 235
- Подписи: разработал, согласовано, утверждено
Состав всех уровней — на странице комплекта документов субъекта КИИ.
Зачем нужен план
Система безопасности значимого объекта должна функционировать, а не только существовать. Ежегодный план мероприятий — документ, по которому видно, что категории пересматриваются, уязвимости устраняются, план реагирования отрабатывается, а работники обучаются. При проверке ФСТЭК план и отметки о его выполнении — одно из первых доказательств работы системы.
Что в плане
Категорирование и документы. Актуализация реестра объектов при изменении систем или перечня типовых объектов; плановый пересмотр категорий не реже раза в 5 лет и внеплановый при изменениях; актуализация сведений во ФСТЭК не позднее 20 рабочих дней; актуализация модели угроз.
Система безопасности. Техническое задание и рабочая документация на подсистему безопасности; закупка и ввод средств защиты, прошедших оценку соответствия; инвентаризация ПО и план замены на программы из реестра российского ПО и доверенные комплексы; сканирование уязвимостей и контроль обновлений; пересмотр прав доступа.
Реагирование и ГосСОПКА. Актуализация плана реагирования и отправка копии в НКЦКИ не позднее 7 календарных дней; ежегодная тренировка; проверка контактов и каналов информирования НКЦКИ.
Контроль и обучение. Внутренний контроль с актом; повышение квалификации работников подразделения не реже раза в 3 года и мероприятия по знаниям не реже раза в год; инструктажи пользователей и учебные фишинговые рассылки.
Частые ошибки
- План без ответственных и сроков. Мероприятие без исполнителя не выполняется.
- Нет отметок о выполнении. Утверждённый план без отметок не доказывает работу системы.
- Тренировки «на бумаге». Отчёт должен фиксировать реальный ход тренировки и выводы.
- Изменения законодательства не учтены. Подготовку к новым требованиям лучше заложить в план заранее.
Частые вопросы
Когда утверждать план?
Ежегодно, до начала планируемого года, руководителем организации. Отчёт о выполнении — в ежегодном докладе руководителю.
Какие тренировки включить?
В шаблоне — тренировка по плану реагирования не реже раза в год по сценариям «вирус-шифровальщик», «компрометация администратора» или «отказ в обслуживании» с оформлением отчёта.
Что за изменения Требований № 235 с 1 марта 2027 года?
В плане из комплекта заложена подготовка к ним: расчёт показателя защищённости и техническая поддержка средств защиты информации. Перед планированием сверьте действующую редакцию приказа.