
Политика безопасности значимых объектов КИИ — образец 2026
Образец политики обеспечения безопасности значимых объектов КИИ: нормативная база, область действия, цели и принципы, распределение ответственности, система безопасности и меры по № 239.
Коротко. Политика обеспечения безопасности значимых объектов КИИ — основной организационно-распорядительный документ системы безопасности по приказу ФСТЭК № 235. Она определяет цели, принципы и распределение ответственности, базовые группы мер защиты по приказу № 239 и перечень документов, которые её детализируют. Политика утверждается приказом, с ней под подпись знакомят работников, допущенных к объектам КИИ, а её требования включаются в договоры с подрядчиками.
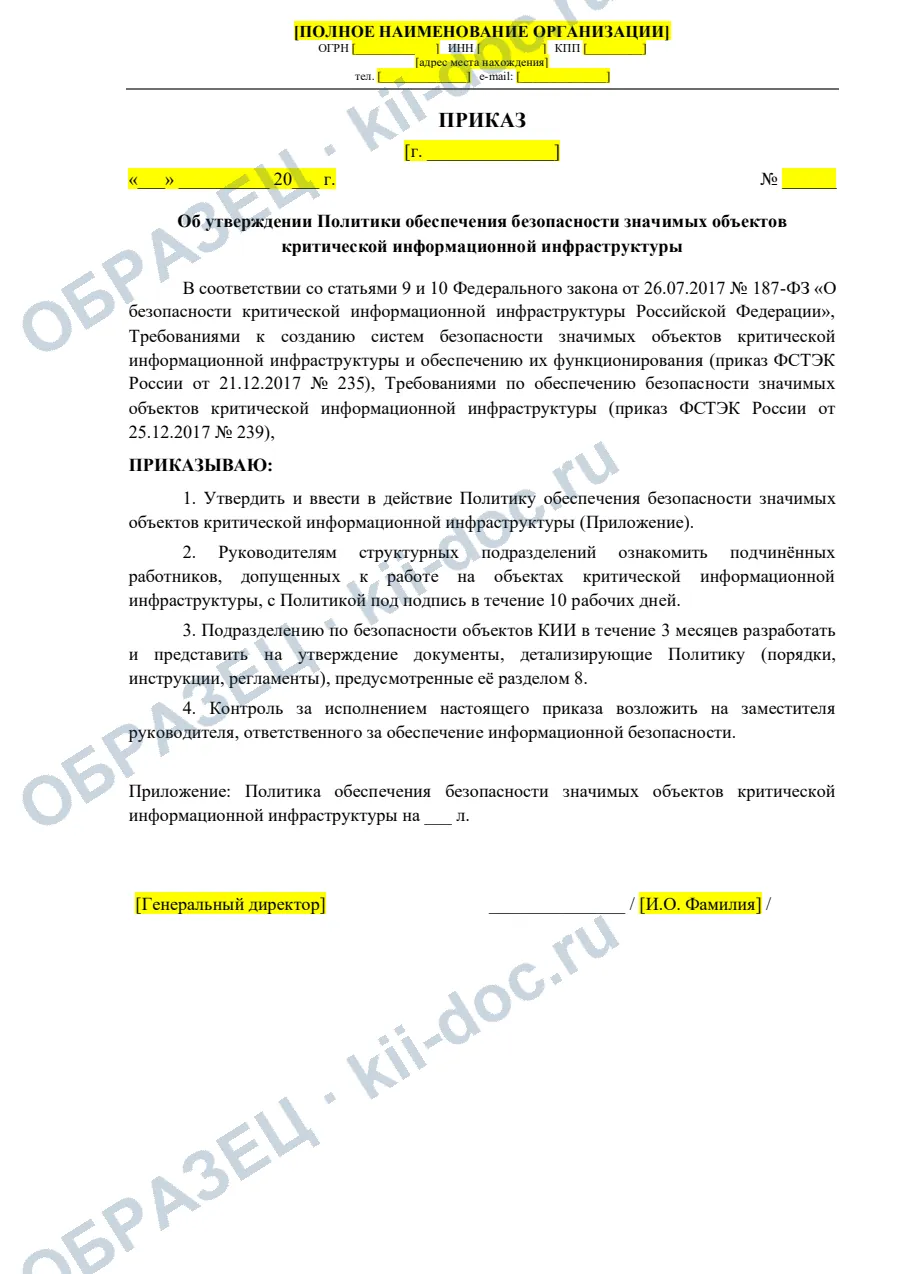
Структура документа
- Приказ об утверждении: ознакомление работников в течение 10 рабочих дней, детализирующие документы в течение 3 месяцев
- Общие положения и нормативная база
- Область действия и перечень значимых объектов
- Цели, задачи и принципы обеспечения безопасности
- Угрозы и нарушители — ссылка на модель угроз
- Распределение ответственности: руководитель, заместитель по ИБ, подразделение по безопасности, ИТ, пользователи, подрядчики
- Система безопасности и базовые группы мер по № 239
- Документы, детализирующие политику
- Контроль и совершенствование, ответственность; лист ознакомления
Состав всех уровней — на странице комплекта документов субъекта КИИ.
Зачем нужна политика
Приказ ФСТЭК № 235 требует, чтобы безопасность значимого объекта обеспечивала система — силы, документы и средства, работающие вместе. Политика — верхний документ этой системы: она связывает категорирование, модель угроз, меры защиты, реагирование и контроль в одну логику и задаёт, кто за что отвечает.
Что в политике
Область действия. Значимые объекты из реестра объектов КИИ с категорией по актам категорирования и обеспечивающая их инфраструктура: серверы, сеть, каналы связи, рабочие места, средства защиты.
Принципы. Законность, непрерывность и комплексность, приоритет предотвращения инцидентов, минимальные права доступа, разделение эксплуатации и контроля безопасности, применение средств защиты, прошедших оценку соответствия, преимущественное применение российского ПО.
Меры защиты. Выбираются из приказа № 239 для категории объекта с адаптацией по результатам анализа угроз. Базовые группы: идентификация и аутентификация, управление доступом, ограничение программной среды, защита носителей, аудит безопасности, антивирусная защита, предотвращение вторжений, целостность и доступность, защита технических средств и сети, реагирование на инциденты, управление конфигурацией и обновлениями, планирование, обучение персонала.
Контроль. Плановый контроль — не реже раза в год по плану мероприятий, внеплановый — после инцидентов и существенных изменений. Государственный контроль осуществляет ФСТЭК.
Документы, которые детализируют политику
Минимальный состав из шаблона: порядок информирования НКЦКИ, план реагирования, модель угроз, план мероприятий, а также порядки управления доступом, парольной и антивирусной защиты и другие инструкции. Приказ об утверждении политики поручает подразделению по безопасности подготовить их в течение 3 месяцев.
Частые ошибки
- Политика есть, детализирующих документов нет. Без порядков и инструкций требования политики не исполнимы.
- Не указаны значимые объекты. Область действия должна ссылаться на конкретные объекты и акты категорирования.
- Подрядчики вне политики. Удалённый доступ разработчиков и подрядчиков допускается только с ограничениями — это нужно закрепить в договорах.
Частые вопросы
Распространяется ли политика на объекты без категории?
В шаблоне — частично: объекты без категории защищаются по общим требованиям ИБ организации, но на них распространяется раздел о реагировании на инциденты и информировании НКЦКИ.
Как часто пересматривать политику?
Не реже одного раза в 2 года, а также при изменении законодательства, состава или категорий значимых объектов, по результатам контроля и анализа инцидентов.
Нужно ли включать требования политики в договоры?
Да: политика обязательна для лиц, привлекаемых по договорам к созданию, эксплуатации, обслуживанию и защите объектов КИИ, и её требования включаются в договоры.