
Порядок действий при компрометации ключевой информации СКЗИ — образец 2026
Образец приказа и порядка действий при компрометации ключей СКЗИ: какие события считать компрометацией, немедленные действия, уведомление органа криптографической защиты, замена и уничтожение ключей. DOCX + PDF.
- Инструкция ФАПСИ № 152
- 152-ФЗ, ст. 21, ч. 3.1
Коротко. Компрометация ключевой информации — утрата доверия к тому, что ключи по-прежнему защищают информацию: потерян токен, PIN-код стал известен постороннему, вскрыт сейф, уволившийся работник не сдал ключи. Порядок действий заранее определяет, что считать компрометацией, кто прекращает работу на ключах, как уведомляется орган криптографической защиты или оператор сети, как ключи заменяются и уничтожаются. Его доводят до каждого пользователя СКЗИ до выдачи ключей.
Структура документа
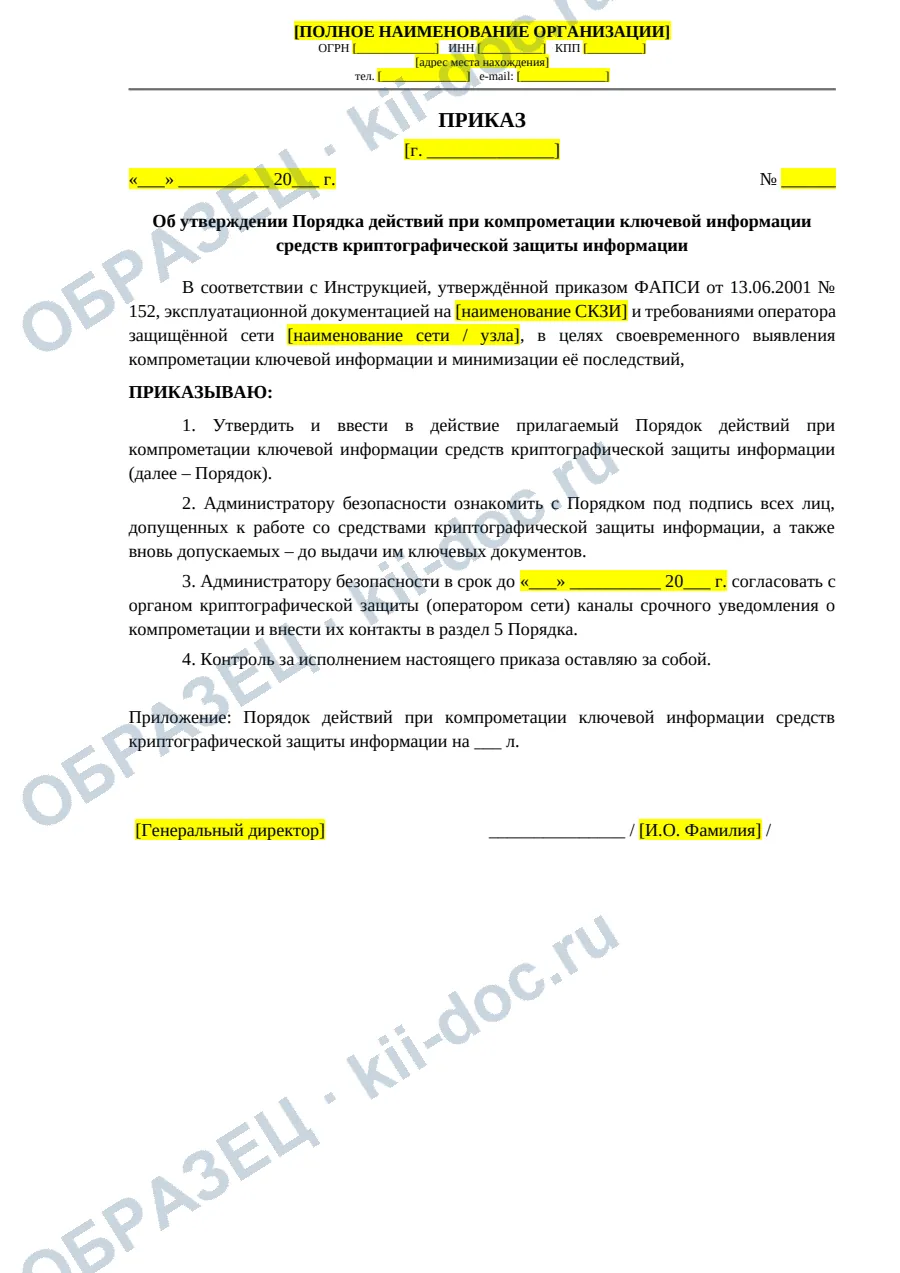
- Приказ: утверждение порядка, ознакомление пользователей до выдачи ключей, согласование каналов срочного уведомления с органом криптографической защиты
- Общие положения: понятие компрометации, кто принимает решение о признании ключей скомпрометированными
- События, которые рассматриваются как компрометация
- Немедленные действия: сообщение, прекращение работы на ключах, уведомление оператора сети, резервный порядок обмена, регистрация инцидента
- Последующие действия: новые ключи и акты, уничтожение старых, служебная проверка, уведомление Роскомнадзора при утечке ПДн, корректирующие меры
- Контакты для срочного уведомления
- Ответственность и лист ознакомления
Состав всех уровней — на странице комплекта документов по СКЗИ.
Зачем нужен порядок
Ключ, который мог попасть к постороннему, уже ничего не защищает: злоумышленник может читать переписку, подписывать документы от имени организации или подключаться к защищённой сети. Поэтому решающие часы — между событием и выводом ключа из действия. Порядок действий нужен, чтобы пользователь не пытался «разобраться сам», а администратор знал, кому звонить у оператора сети и какие идентификаторы ключей сообщить.
Обращение с ключевыми документами регулируют Инструкция ФАПСИ № 152, эксплуатационная документация на конкретное СКЗИ и регламент оператора защищённой сети. Порядок собирает действия при компрометации из этих источников в один короткий документ, понятный каждому пользователю. Если вместе с ключами могли утечь персональные данные, дополнительно действует срок уведомления Роскомнадзора — 24 и 72 часа (ч. 3.1 ст. 21 152-ФЗ).
Что в образце
Приказ. Утверждает порядок, поручает администратору безопасности ознакомить с ним всех пользователей СКЗИ до выдачи ключей и согласовать с органом криптографической защиты каналы срочного уведомления.
События компрометации. Утрата или хищение носителя или компьютера с ключами, передача носителя или PIN-кода постороннему, копирование ключей, доступ посторонних к сейфу и утрата ключа от него, нарушение печати или пломбы, увольнение без сдачи ключей, следы вредоносного ПО на компьютере с СКЗИ.
Немедленные действия. Пять шагов: сообщение администратору и ответственному за ИБ, вывод ключей из действия и остановка защищённого обмена, уведомление органа криптографической защиты с идентификаторами ключей, резервный порядок обмена, регистрация как критического инцидента; для субъектов КИИ — оценка необходимости информировать НКЦКИ.
Последующие действия. Новые ключи с актами и записями в журнале, уничтожение скомпрометированных ключей, служебная проверка с заключением, уведомление Роскомнадзора при признаках утечки персональных данных, корректирующие меры.
Контакты. Таблица, кому и как сообщать: администратор, замещающий, ответственный за ИБ, орган криптографической защиты.
Как заполнить
- Узнайте у оператора сети или лицензиата, как срочно сообщать о компрометации и какой резервный порядок обмена предусмотрен регламентом.
- Заполните таблицу контактов — с телефонами, доступными в нерабочее время.
- Укажите срок служебной проверки или оставьте предложенный.
- Ознакомьте с порядком под подпись всех пользователей СКЗИ и новых — до выдачи им ключей.
Частые ошибки
- Компрометацию скрывают. Работник боится наказания и молчит о потерянном токене — ключ продолжает работать у злоумышленника.
- Ключи уволившегося не отозваны. Несданные ключи нужно считать скомпрометированными.
- Нет контактов оператора сети. Отзыв ключа откладывается до понедельника.
- Старые ключи не уничтожены. Скомпрометированный носитель лежит в сейфе без отметки в журнале и акта.
Частые вопросы
Токен потерялся, но через час нашёлся. Это компрометация?
Да. Утрата ключевого носителя, в том числе с последующим обнаружением, рассматривается как компрометация: за это время с него могли снять копию или подобрать PIN-код. Ключи выводятся из действия и заменяются.
Кто решает, что ключи скомпрометированы?
В образце — администратор безопасности, а при сомнении — руководитель организации по согласованию с органом криптографической защиты. Пользователь не решает сам: он сообщает о событии и прекращает работу на ключах.
Можно ли пока передавать данные открыто, раз ключи отозваны?
Нет. До ввода новых ключей обмен информацией ограниченного доступа ведётся только резервным порядком, предусмотренным регламентом взаимодействия с оператором сети; передавать её по незащищённым каналам нельзя.