
Порядок парольной защиты (парольная политика) — образец 2026
Образец приказа и порядка парольной защиты: длина и сложность паролей, менеджер паролей, двухфакторная аутентификация, SSH-ключи, смена паролей, действия при компрометации. DOCX + PDF.
- 152-ФЗ, ст. 19
- Приказ ФСТЭК № 21
- 149-ФЗ, ст. 16
Коротко. Порядок парольной защиты устанавливает, какими должны быть пароли, где их хранить, когда менять и что делать при компрометации. Слабые и повторяющиеся пароли, общие учётные записи и пароли в текстовых файлах — самая частая причина взломов, поэтому парольную политику спрашивают и проверяющие, и заказчики с анкетами по ИБ. Для систем с персональными данными идентификация и аутентификация пользователей входят в состав мер по приказу ФСТЭК № 21.
Структура документа
- Приказ: утверждение порядка, срок для приведения настроек систем в соответствие, контроль, ознакомление пользователей
- Общие положения: на какие системы и учётные записи распространяется, запрет общих учётных записей, правила для технологических
- Требования к паролям: длина для пользователей и администраторов, группы символов, парольные фразы, запрещённые пароли, уникальность
- Технические настройки: блокировка после неудачных попыток, история паролей, списки скомпрометированных
- Хранение и использование: менеджер паролей, запрет передачи, двухфакторная аутентификация и SSH-ключи для администраторов, блокировка сеанса
- Смена паролей: внеплановая, плановая для сервисных учётных записей и подрядчиков, первичный пароль
- Действия при компрометации, ответственность, лист ознакомления
Состав всех уровней — на странице комплекта документов по информационной безопасности.
Зачем нужен порядок
Большинство взломов начинается не с хитрой уязвимости, а с подобранного или украденного пароля: один и тот же пароль на почте и в учётной системе, общий логин бухгалтерии, пароль администратора в файле на рабочем столе. Порядок парольной защиты делает правила обязательными: работник, который передал пароль коллеге или записал его на стикере, нарушает утверждённый акт, а не «совет айтишника».
Оператор персональных данных обязан принимать меры защиты (ст. 19 152-ФЗ); идентификация и аутентификация пользователей входят в базовый набор мер приказа ФСТЭК № 21. Парольная политика — также один из первых вопросов в анкетах по ИБ от заказчиков.
Что в образце
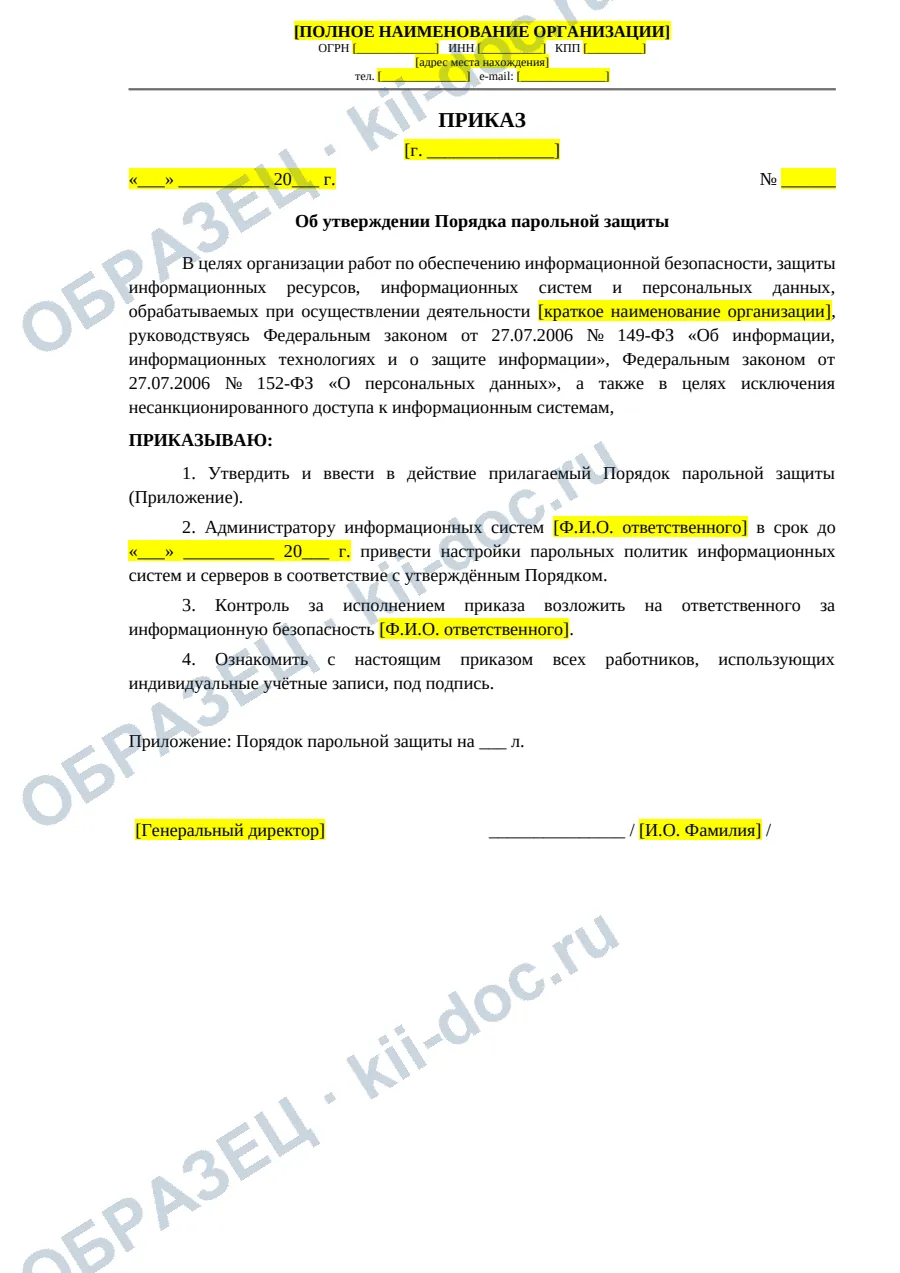
Приказ. Утверждает порядок, даёт администратору срок привести настройки систем и серверов в соответствие и требует ознакомить всех пользователей под подпись.
Требования к паролям. Минимальная длина отдельно для пользователей и для администраторов, состав символов, парольные фразы, запрет личных данных, названия организации и словарных паролей, уникальность пароля для каждой системы.
Технические настройки. Блокировка учётной записи после серии неудачных попыток, запрет повторять последние пароли и использовать пароли из списков скомпрометированных.
Хранение. Менеджер паролей с мастер-паролем, запрет передавать пароль кому бы то ни было, включая руководство и техподдержку. Для администраторов — двухфакторная аутентификация и персональные SSH-ключи с кодовой фразой. Автоматическая блокировка сеанса при бездействии.
Смена и компрометация. Когда пароль меняется немедленно, как часто меняются пароли сервисных учётных записей и выданные подрядчикам, что делают работник и ответственный при подозрении на компрометацию.
Как внедрить
- Впишите название менеджера паролей, который реально используется в организации, или выберите его до утверждения порядка.
- Решите, как часто менять пароли без двухфакторной аутентификации, и удалите лишний вариант в квадратных скобках.
- Поручите администратору настроить требования в каталоге пользователей, почте и облачных сервисах — порядок без технических настроек не работает.
- Ознакомьте работников под подпись и проведите короткий инструктаж.
Частые ошибки
- Требования на бумаге, настройки по умолчанию. Система принимает пароль «123456», хотя порядок требует 10 символов.
- Общие учётные записи. Один логин на отдел делает невозможным разобрать, кто что сделал.
- Подрядчик со старым паролем. После окончания работ пароли, переданные подрядчику, должны меняться.
- Нет двухфакторной аутентификации у администраторов. Взлом одной учётной записи администратора даёт доступ ко всему.
Частые вопросы
Нужно ли заставлять работников менять пароль каждые 90 дней?
Частая принудительная смена приводит к паролям вида «Пароль1», «Пароль2». В образце плановая смена для персональных учётных записей с двухфакторной аутентификацией не требуется, а без неё — раз в полгода или год на выбор организации. Обязательна внеплановая смена при подозрении на компрометацию.
Где хранить пароли, если их много?
В менеджере паролей, защищённом мастер-паролем и, где возможно, вторым фактором. Бумажки, текстовые файлы, переписка и закладки браузера на общих компьютерах в образце прямо запрещены.
Какой длины должен быть пароль?
В образце — не менее 10 символов для пользователей и не менее 14 для администраторов, серверов и облачных консолей, из трёх групп символов; допускаются парольные фразы от 16 символов. Значения можно ужесточить, но не стоит ослаблять.